


1.点击下面按钮复制微信号
点击复制微信号
珀菲特企业管理
Karen /郑老师
企业应用系统承载核心业务、数据处理和对外服务,已成为网络攻击、数据泄露和业务风险的重要入口。传统安全工作往往集中在上线前测试或上线后处置,容易出现安全要求前置不足、开发过程管控薄弱、漏洞修复闭环不完整、运行监测与应急响应脱节等问题。
应用安全需要贯穿需求、设计、开发、测试、发布、运营和应急全过程。只有把安全要求嵌入研发流程,把漏洞治理接入变更发布,把运行监测联动应急处置,才能形成可管理、可追踪、可改进的应用安全生命周期。
本课程围绕应用安全生命周期流程管控展开,重点讲解安全开发、上线准入、运行监测、漏洞应急和演练复盘等内容,帮助学员建立从开发到运营的应用安全管理框架。
● 理解应用安全生命周期与DevSecOps框架,掌握云原生架构下的开发流程变化,认识开源软件风险并建立开源治理的基本方法,将安全要求前置到研发过程
● 掌握开发过程安全管控要点,包括安全漏洞识别、安全提测要求、测试流程设计、CVSS漏洞定级标准以及分级修复时间要求,形成可执行的开发安全规范
● 了解产品架构安全的核心方法,包括安全左移理念、系统三层架构(基础设施、平台、应用)的安全问题识别,以及安全评审红线的实践案例与检查要点
● 掌握DAST动态测试与SAST静态测试等常见漏洞扫描工具的原理、使用方法和结果分析,能够根据扫描报告准确判断漏洞风险等级并指导开发团队完成修复
● 了解运行阶段安全运营与常态化监测机制,掌握攻防演练防守方工作要求,能够制定应急响应预案并推动应急闭环,形成监测、处置、复盘、改进的持续运营能力
课程特色:
流程贯通:按照开发前、开发中、上线前、运营中、应急后展开。
管控导向:突出流程节点、责任分工、检查清单和准入要求。
案例牵引:结合典型漏洞、组件风险、接口风险和应急场景。
闭环落地:强调漏洞发现、修复验证、上线审批、监测响应和复盘改进。
第 一讲:应用安全生命周期与DevSecOps
一、认识DevSecOps
1. Gartner首次提出“DevOpsSec”概念
2. RSA年度大会DevSecOps延展
二、DevSecOps生命周期
1. 计划阶段
2. 开发阶段
3. 构建阶段
4. 测试阶段
5. 发布阶段
6. 交付阶段
7. 部署阶段
8. 操作阶段
9. 监控阶段
——各个阶段形成自动化路径
三、云原生架构中的开发流程
云原生:云原生“Cloud Native”是一种构建和运行应用程序的方法,是一套技术体系和方法论
1. 云原生重塑软件开发和流程
2. 云原生的安全挑战
3. 云原生供应链安全实践
四、开源软件安全
开源软件:通常免费提供,可供任何人使用、检查、修改和重新分发
1. 开源软件现状
2. 开源软件的风险与挑战
——为什么要做开源软件安全监测?
案例:国内某银行CMS 0day漏洞被发现,黑客控制目标业务系统
3. 开源软件、开源组件使用管理与开发测试流程
4. 开源治理框架
1)开源资产的梳理
2)开源软件使用与管控
3)漏洞跟踪
4)风险管控
5)开源软件的退出管理
第二讲:开发过程安全管控
一、安全漏洞
重点关注4个方面
1. 开源组件
2. 静态代码扫描
3. 自动化测试
4. 人工代码审核
二、安全测试
1. 安全提测要求
提交:根据《本企业产品与信息系统安全提测作业规范》要求开展提测前准备
2. 安全测试流程
1)白盒安全测试专项
2)开源组件扫描
3)重点产品人工代码审计
3. 安全测试用例
——设计被测产品或应用测试用例
三、漏洞定级
1. 定级标准:CVSS(Common Vulnerability Scoring System,通用评估漏洞方法)
2. 实际定级
1)严重
2)高危
3)中危
4)低危
四、漏洞修复
时间要求:针对不同途径,发现的不同级别漏洞均有对应修复时间要求
五、安全开发指南
1. 开发安全计划
2. 开发环境安全
3. 开发组件安全
4. 编码安全规范
5. 安全编译
6. 代码保护
第三讲:产品架构安全
一、开发安全左移
1. 安全与软件质量现象一致
1)85%的缺陷都是在开发人员编码时引入
2)目前大多缺陷都是在测试阶段发现
3)缺陷的修复工作越往后成本越大
2. 产品安全漏洞的生产源
1)架构设计缺陷
2)编码忽视安全
3)配置发生错误
二、构建安全红线
——系统架构拆解:
1. 基础设施层安全问题
1)容器漏洞
2)云平台漏洞
2. 平台层安全问题
1)pg CVE-2019-9193漏洞
2)/api/v1/ssid未授权访问
3. 应用软件层安全问题
——硬编码SSH私钥导致的凭据泄露漏洞
三、安全评审实践(红线案例分析)
红线1:开源组件选型时,选择使用SCE进行扫描,确保无高危、超危漏洞
红线2:未授权接口中,当存在高危操作时,未添加有效保护机制,且保护机制中未考虑防篡改、防伪造
高危操作类型:免密登录、HA同步、配置导入或配置还原等功能
红线3:业务应用日志未记录,或将未脱敏的敏感信息记录日志中
第四讲:常见漏洞扫描工具
一、DAST动态应用程序安全测试(黑盒测试)
原理:可以探测整个正在运行的应用程序、API或WEB环境并检查不安全行为
1. 常见黑盒扫描工具
1)AWVS
2)NESSUS
3)APPScan
4)NSFOCUS RSAS
5)Xray
6)BurpSuite
2. 扫描结果分析
案例:BurpSuite结果分析
二、SAST静态应用安全测试(白盒测试)
原理:分析源代码发现安全问题
1. 常见工具
1)Seay
2)Rips
3)Kunlun-M
4)Semgrep
5)fortify
6)Coverity
7)代码卫士
8)CodeQL
2. 扫描结果分析
案例:代码卫士扫描结果分析
第五讲:运行阶段安全运营与常态化监测
一、IT新形势及攻防对抗趋势
1. 数字化转型下的IT技术变革
2. 2023HW攻击手段及攻击路径
3. 国家HW攻击手段的演变趋势
4. 常态化演习的攻击手段
——社工-应用系统漏洞-集权系统Nday-0day
5. 银行/证券在攻防演习中成绩较好的原因
1)良好的网络隔离架构
2)专业的一线运营团队
3)安全左移,提升内生安全
二、安全运营的重要性
1. 网络安全的本质:动态的、面向过程的人与人之间的对抗
2. 纵深防御体系与滑动标尺模型
三、安全运营内容
1. 安全运营的参考标准
1)《金融网络安全 网络安全运营中心建设指南》
2)“平战融合”安全运营框架
工具:SMART模型
2. 安全运营流程/制度建设
3. 运营指标管理
1)资产纳管率
2)资产安全覆盖率
3)漏洞平均发现周期
4)病毒感染率
5)安全事件平均响应时间
4. 运营动作标准化——形成各类SOP
第六讲:攻防演练、重保服务与应急闭环
一、攻防演习关键点总结
1. 国 家 级攻防演习背景
2. 国 家 级攻防演习历程
3. 过往演习经典战法
1)0day漏洞利用拿下目标系统
2)API攻击导致数据泄露
3)供应链攻击导致代码泄露
二、演习防守方的工作要求
1. 高层推动与重视
2. 安全协同,持续对抗
3. 平战融合、持续安全运行
——演习前的准备工作:七大任务拆解
任务1:互联网暴露面防护
任务2:安全风险排查与加固
任务3:办公职场安全
任务4:社会工程学防范
任务5 :供应链风险排查
任务6:应急响应预案
任务7:云安全风险排查
任务8:集权类风险排查
任务9:数据安全风险排查
课程总结:
本课程以应用安全生命周期为主线,将开发安全、测试准入、运行监测和应急闭环贯穿起来,帮助学员理解应用安全不是单一测试动作,而是一套覆盖研发、交付、运营全过程的流程管控机制。
通过课程学习,学员应能够从业务需求、架构设计、代码开发、组件选型、安全测试、上线发布、漏洞治理、运行监测、应急处置和复盘改进等环节识别关键控制点,推动安全要求前置、安全测试嵌入、安全运营联动和安全问题闭环。
课后作业:写一篇关于HW技战法,在真实对抗环境中如何通过已有的技术手段,增强体系防御能力
| 讲师简介 / About the Program Leader |
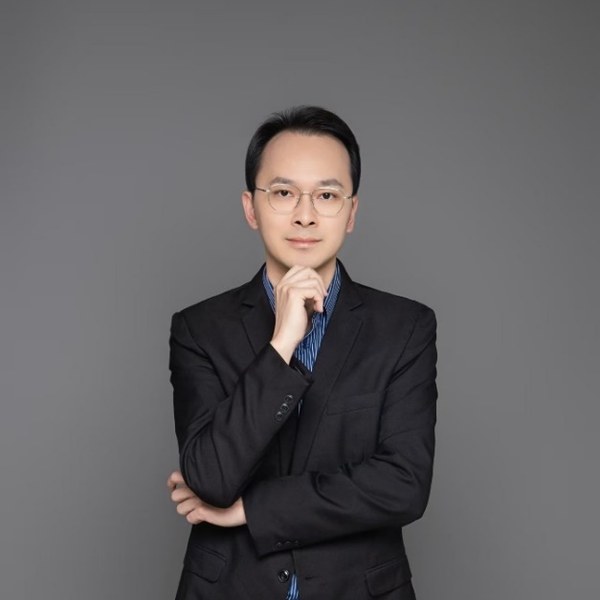
张振中老师 AI与网络信息安全实战专家
授课风格:
● 深入浅出,体系清晰:课程逻辑清晰、架构完整,将复杂的网络与数据安全、合规知识通俗拆解,兼顾理论高度与落地实用性,适配不同基础学员快速理解掌握
● 实战驱动,落地性强:以真实攻防、项目整改案例为依托,场景化拆解法规、管理与技术要点,将理论转化为学员可直接复用的工作方法与执行流程
● 合规技术,多维融合:采用“法规+管理+技术”一体化授课模式,兼具顶层体系思维与实操流程工具,全面适配企业安全治理建设需求
● 行业定制,精准赋能:可针对金融、政府、能源等行业的监管特点与业务风险定制内容,结合互动答疑,有效提升学员风险研判与应急处置实战能力
18年信息安全行业从业经验
——网络、虚拟化、云安全、信息安全体系证书:
CCNP-思科认证网络高级工程师
VCP-VMware认证专家
CCSK-云安全知识认证
ISO 27001认证证书
现任:北京鲸象数据科技有限公司丨数据安全专家
曾任:奇安信科技集团(网络安全龙头企业)丨解决方案专家
曾任:亚信安全科技股份有限公司丨解决方案专家
曾任:安芯网盾(北京)科技有限公司(内存安全头部企业)丨技术总监
曾任:启明星辰(国内硬件IDS开创者)丨售前工程师
曾任:卫士通(军工企业、网络信息安全国家队)丨项目经理
擅长领域:云计算、大数据、数据安全运营、安全制度设计、企业架构设计、等保测评等
→交付落地20+大型数据安全运营项目:具备项目管理从方案到交付的全流程把控能力,覆盖数据安全咨询、云原生安全、主机安全、高级威胁防护、DevSecOps安全体系建设等方向:
| 金融行业项目(累计超2500万) | 政府机构项目(累计超1000万) |
| 华夏银行云原生安全平台项目 | 外交部内网安全实施与维护项目 |
| 华夏银行数据安全咨询项目 | 中纪委内网安全整改项目 |
| 人民银行金融信息中心战略咨询项目 | 顺义区政府安全集成平台采购项目 |
| 国开行虚拟化安全建设项目 | 外汇管理局重保安全服务项目 |
| 中国银行内网安全管理系统的安装维护项目 | 海关总署重保安全服务项目 |
| 人保集团安全服务项目 | 建设银行重保安全服务项目 |
张振中老师18年来深耕网络与数据安全领域,拥有头部安全厂商资深从业背景,精通金融、政务行业合规管控与实战攻防。擅长AI数据安全、云原生安全、等保治理与安全平台搭建,兼具大型项目落地、奖项成果,其主导设计的数据安全管理平台全生命周期安全运营解决方案:第三届“数信杯”数据安全大赛优秀案例征集赛最 佳解决方案奖、第三届“金灵光杯”数字安全大赛解决方案类二等奖;同时,老师拥有丰富的金融/政企授课经验,落地性与多行业适配性极强。
实战经验:
>>>>> 专注企业数据安全战略性布局与设计:
【01】-主导北京鲸象数据科技有限公司数据安全解决方案顶层设计,利用AI agent主导数据安全综合治理平台的产品原型设计与功能规划,完成AI赋能数据安全的解决方案落地;同时,主导为某运营商、某电力行业客户输出数据安全建设规划方案,累计带来项目金额500+万元;
【02】-探索人工智能(AI)在数据安全领域的应用落地,重点研究利用大模型技术提升敏感数据识别精度与自动化分类分级效率,重构新一代数据安全治理体系,推动从单点防护向“数据全生命周期”的智能化治理转型;
>>>>> 擅长企业数据安全平台搭建与运营:
【01】-作为奇安信网神信息技术公司数据安全领域专家,主导负责中信银行、华夏银行、中国人民银行等的数据安全咨询项目,为客户指定专属的数据安全建设规划,同时主导客户交流、方案细化、招投标等工作,完成项目从立项到实施的所有环节管理,成功实现【云原生安全管理平台】、【数据安全态势感知平台】等多个重点项目落地,累计订单金额达2000+万元;
【02】-主导为安芯网盾从0到1的组建售前团队,推动团队搭建【主机安全管理平台】、内存保护等产品售前方案标准结构与内容,整体构建解决方案规范模版,打造国内首个内存保护技术的测试用例,运用APT攻击的手段,验证海关总署、建设银行等客户的重保服务场景下对内存攻击的防御能力,在HW期间得到客户表扬,圆满完成客户演戏前定下的任务,最终获得「内存保护系统」的订单落地,金额达到500+万元。
部分授课案例:
| 序号 | 企业 | 课题 |
| 1 | 民生银行 | 《企业全员网络安全意识规范》 |
| 2 | 北京银行 | 《网络安全重保与应急演练》 |
| 3 | 国开行 | 《iso27001内审》 |
| 4 | 华夏银行 | 《网络安全应急响应体系与流程设计》 《企业数据安全规章制度设计》 |
| 5 | 人民银行总行 | 《邮件安全风险防控与应急处置》 |
| 6 | 外汇管理局 | 《未来网络安全态势及安全意识提升》 |
| 8 | 海关总署 | 《网络安全重保与应急演练》 |
| 培训课程 / Training courses |
主讲课程:
《企业安全技术架构设计实战》
《金融行业数据安全法律法规解读》
《守住数据生命线:数据安全合规与运营实战》
《从开发到运营:应用安全生命周期流程管控》
《智守AI时代:生成式AI安全治理、技术防护与办公风险实战》
《企业内部网络安全:从法规底线到安全意识,从管理闭环到数据驱动》
| 代表性客户 / PART OF TRAINED COMPANIES INCLUDED BUT NOT LIMITED TO |
部分服务客户:
金融:中国人民银行总行、中国人民银行金融信息中心、国家开发银行、中国银行、建设银行、中信银行、华夏银行、民生银行、北京银行、中国人民保险集团等
政府:外交部、中央纪委国家监委、国家外汇管理局、海关总署、北京市顺义区人民政府等
其他:国内某大型运营商、某电力交易中心、某大型科技企业等
部分客户评价:
张老师对金融数据安全监管与业务场景理解深刻,课程从数据全生命周期出发,有机串联监管要求、制度建设、技术防护与运营机制。结合云原生安全、分类分级、风险监测等真实案例,清晰转化每项要求为职责分工、流程与落地措施,并就跨部门协同、平台建设等给出可行建议。课程结构严谨、重点突出,为完善数据安全治理体系与推动重点任务落地提供了强参考价值。
——华夏银行 项目负责人 袁老师
张老师课程紧密围绕重保演习的资产梳理、风险排查、告警研判、协同处置及复盘整改全链条展开,贴合银行实战场景。通过典型攻防案例复盘与场景推演,清晰界定各岗位不同阶段“做什么、如何做”,兼顾技术人员分析思路与管理层指挥协调认知。课程方法可直接用于优化应急预案、检查清单与值守流程,对提升重大活动期间实战防护与协同响应能力具有明显帮助。
——北京银行 网络安全管理人员 王老师
张老师将网络安全技术、管理要求与金融监管逻辑讲得透彻清晰,课程以金融信息基础设施安全为主线,系统梳理风险识别、制度体系、技术架构、安全运营与应急管理的联动关系,针对存量改造、部门协同等难点给出可执行步骤。案例与理论结合,答疑针对性强,为后续规划与运营改进提供了实用工具。
——中国人民银行 信息安全相关负责人 刘老师
张老师课程紧贴政务系统安全与重大活动保障场景,完整涵盖资产梳理、风险排查、告警研判、应急响应到复盘整改全链条,结合案例剖析处置误区,明确多团队协同与决策机制。兼顾管理层与技术岗,可直接用于完善保障方案与应急预案,有效提升风险发现与闭环处置能力。
——国家外汇管理局 信息化部门负责人 娄老师
张老师课程结合电力交易业务特点,从资产识别、分类分级到风险监测、事件处置,系统讲清制度、平台与职责的衔接,针对系统分散、协同难等问题提出优化建议。案例丰富,明确分阶段推进策略与运营指标,避免重建设轻运营。为团队统一思路、完善管理机制与持续运营提供了清晰路径。
——四川电力交易中心 数据安全项目负责人 张老师
明确内训需求与课程方向
了解岗位、学员与业务痛点
调研实际场景与学习目标
定制课程内容与实操安排
确认培训方案与实施细节
讲师授课与现场实操
跟进学习应用与问题反馈
评估培训成果与落地效果
珀菲特顾问成立于2011年,是一家专业为企业提供一体化解决方案的知识供应商。我们紧跟AI技术发展趋势,整合AI实战讲师资源,为企业提供从AI认知到落地的全链条赋能培训解决方案。
Founded in 2011, PERFECT CONSULTANT is a knowledge supplier specializing in integrated enterprise solutions. We closely follow AI technology trends and integrate practical AI instructor resources to provide full-chain empowerment from AI awareness to implementation.
承接组织绩效提升与人才学习发展业务,覆盖企业内训、公开课、在线学习和项目咨询四大板块,并将AI赋能内容融入不同业务与岗位场景。
We support organizational performance improvement and talent learning development across enterprise internal training, public courses, online learning and project consulting, embedding AI empowerment into business and role-specific scenarios.
服务世界500强企业、合资工厂、国有企业、快速发展的民营企业及行业代表性企业,客户包括微软、Intel、阿里巴巴、腾讯、华为、三星、丰田等知名科技与制造企业。
We serve Fortune 500 companies, joint ventures, state-owned enterprises, fast-growing private companies and industry leaders, including Microsoft, Intel, Alibaba, Tencent, Huawei, Samsung, Toyota and other leading technology and manufacturing enterprises.
覆盖AI赋能与领导力、通用管理、人力资源、精益智造及个人效能等方向,为不同岗位提供实战课程。
围绕组织绩效与人才发展定制培训方案,可将AI办公、智能体、AI研发与数字化供应链等内容嵌入业务场景。
提供人才梯队、智能制造与AI转型咨询,通过案例驱动、工具实操和模板交付推动方案落地。
 企业视频号
 公司微信公众号
 公开课小程序
AI效能提升 × HR实战干货 × 领导力精要,前沿管理智慧每周更新,
关注视频号获取全场景管理解决方案,让卓越触手可及!
AI productivity, practical HR insights and leadership essentials, updated weekly.
Follow our video channel for management solutions across every scenario.
热线咨询
周一至周日9:00-18:00
微信咨询(注明来意)
周一至周日8:00-20:00
 珀菲特咨询顾问
 珀菲特咨询顾问
Copyright © 2006-2025 PerfectPX All rights reserved. 苏州珀菲特企业管理顾问有限公司 版权所有 苏ICP备11056827号-1 苏公网安备 32050702010145号
珀菲特咨询顾问珀菲特咨询顾问关注公众号关注视频号